Negli ultimi anni, i ransomware (i malware che cifrano i dati aziendali chiedendo un riscatto per la decifrazione) sono diventati una delle minacce più devastanti per le piccole e medie imprese, gli studi professionali e gli enti territoriali. La convinzione errata che “tanto a noi non succederà” espone le organizzazioni a perdite economiche enormi e blocchi operativi totali.
Il solo possedere un hard disk esterno collegato al server o un backup tradizionale non basta più: i moderni malware cercano e cifrano qualsiasi unità di rete accessibile. La difesa definitiva si fonda su una regola aurea dell’Information Technology: la strategia di backup 3-2-1 immutabile.
In questa guida tecnica analizziamo come strutturare un sistema di salvataggio a prova di attacco.
Cos’è e come funziona la Regola di Backup 3-2-1?
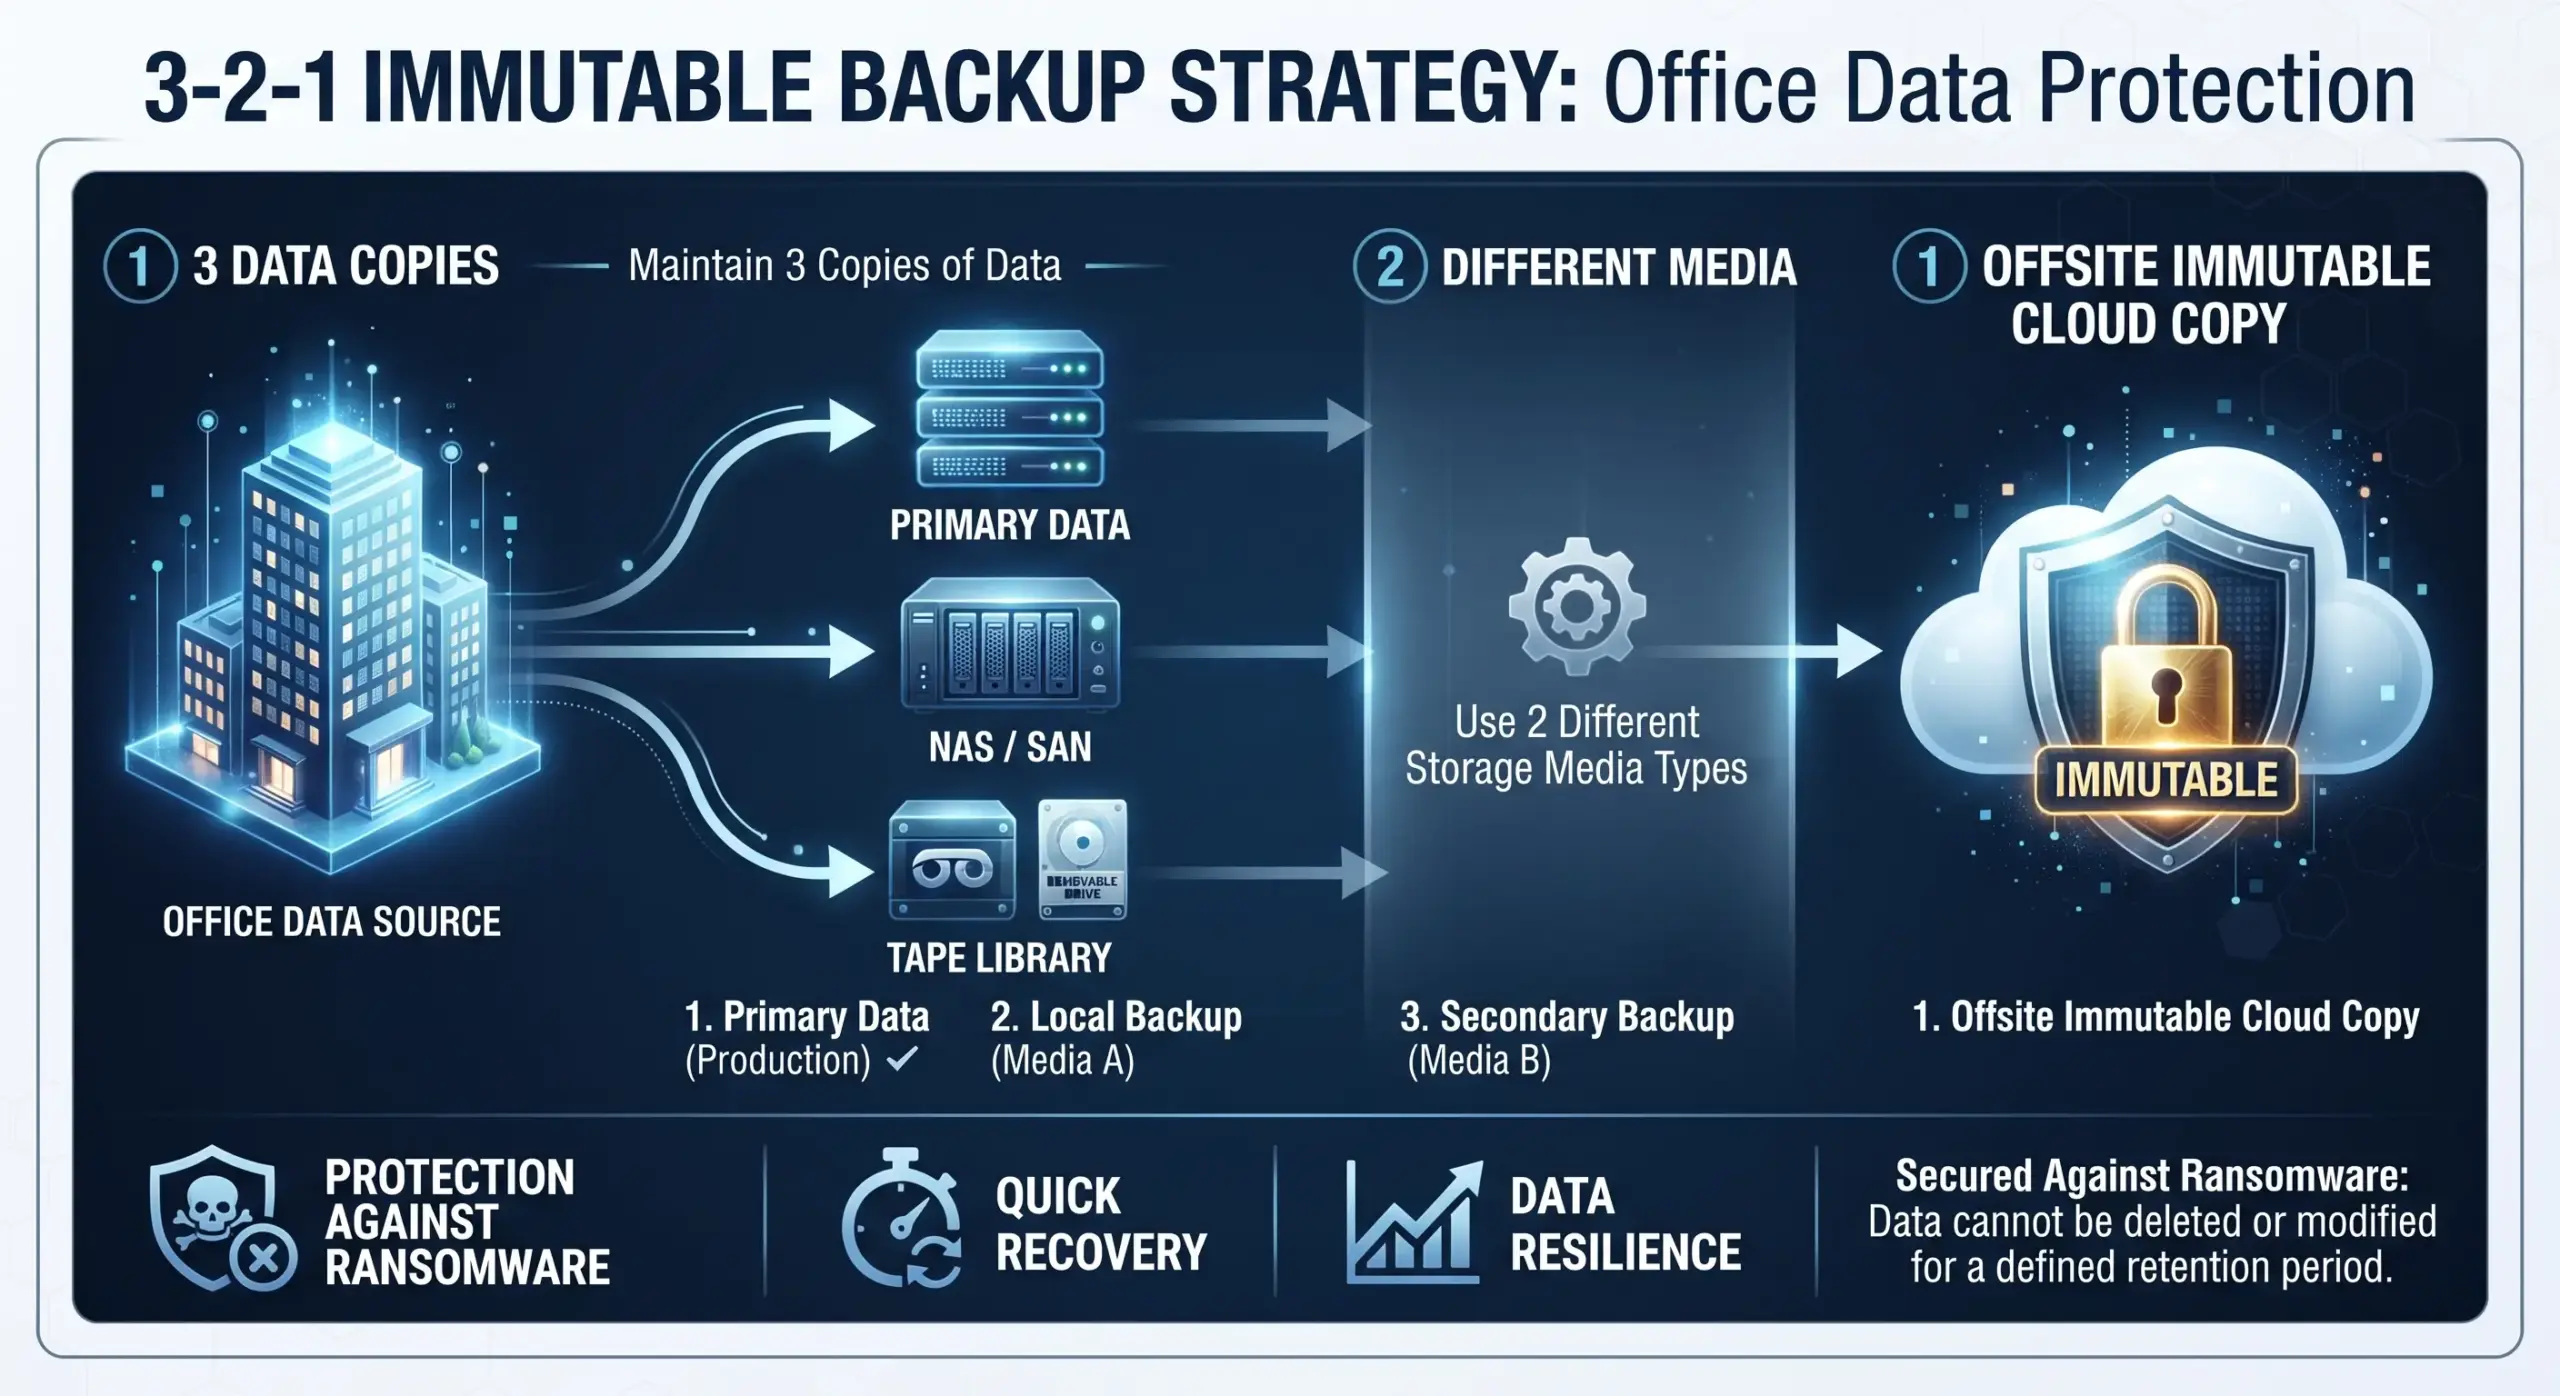
Ideata originariamente dal pioniere della fotografia digitale Peter Krogh, la regola 3-2-1 è lo standard industriale per la protezione dei dati. Tradotta per l’operatività di un ufficio moderno, prevede:
- 3 Copie dei dati: La versione originale dei file più almeno due copie di riserva. Se un file esiste in un unico posto, per l’IT non esiste.
- 2 Supporti differenti: Memorizzare le copie su tipologie di dispositivi diversi (ad esempio: il server o PC locale, un NAS di rete e uno storage cloud protetto).
- 1 Copia off-site (e immutabile): Almeno una copia deve risiedere fisicamente o logicamente fuori dalla sede principale (o isolata dalla rete locale), protetta da modifiche o cancellazioni non autorizzate.
Per automatizzare il salvataggio dei dati fuori sede è possibile affidarsi ai migliori software cloud e strumenti digitali per uffici e PMI.
Il concetto chiave: Cos’è un Backup “Immutabile”?
Un backup tradizionale salvato su una cartella di rete condivisa può essere raggiunto, modificato o cancellato dal ransomware che ha infettato una postazione di lavoro.
Un backup immutabile (noto anche come tecnologia WORM – Write Once, Read Many) garantisce che, una volta scritto il file di backup, nessun utente, processo o malware possa modificarlo o cancellarlo per un periodo di tempo predefinito (chiamato retention lock), neppure disponendo dei privilegi di amministratore di sistema. Se il malware penetra nella rete e tenta di criptare o cancellare i backup storici, il sistema blocca l’operazione.
Come strutturare l’architettura in azienda
Per realizzare un sistema moderno ed efficiente, un’infrastruttura IT aziendale dovrebbe combinare:
- Un NAS locale avanzato: Configurato con volumi protetti e snapshot incrementali frequenti (per ripristinare una versione di un file di pochi minuti prima).
- Un sistema di replica Cloud cifrato: Per portare i dati fuori sede in modo sicuro, sfruttando protocolli di salvataggio automatizzati e monitorati tramite strumenti di telemetria e controllo remoto.
L’importanza della verifica periodica (Il ripristino)
Un backup che non viene testato regolarmente è, di fatto, un backup inesistente. Molte aziende scoprono che i propri salvataggi erano corrotti o incompleti solo nel momento della disperazione post-attacco. È fondamentale pianificare:
- Test di restore mensili o trimestrali: Verificare concretamente il recupero dei dati critici.
- Monitoraggio centralizzato: Utilizzare strumenti di controllo che avvisino in tempo reale se un processo di backup fallisce.
Hai bisogno di una verifica dell’infrastruttura informatica del tuo studio?
Proteggere i dati della tua azienda richiede un’analisi tecnica mirata, la configurazione corretta degli spazi di archiviazione e l’adozione di procedure di sicurezza adeguate alle normative vigenti.
👉 Contattaci direttamente per richiedere una consulenza o un audit dei sistemi informatici della tua struttura.