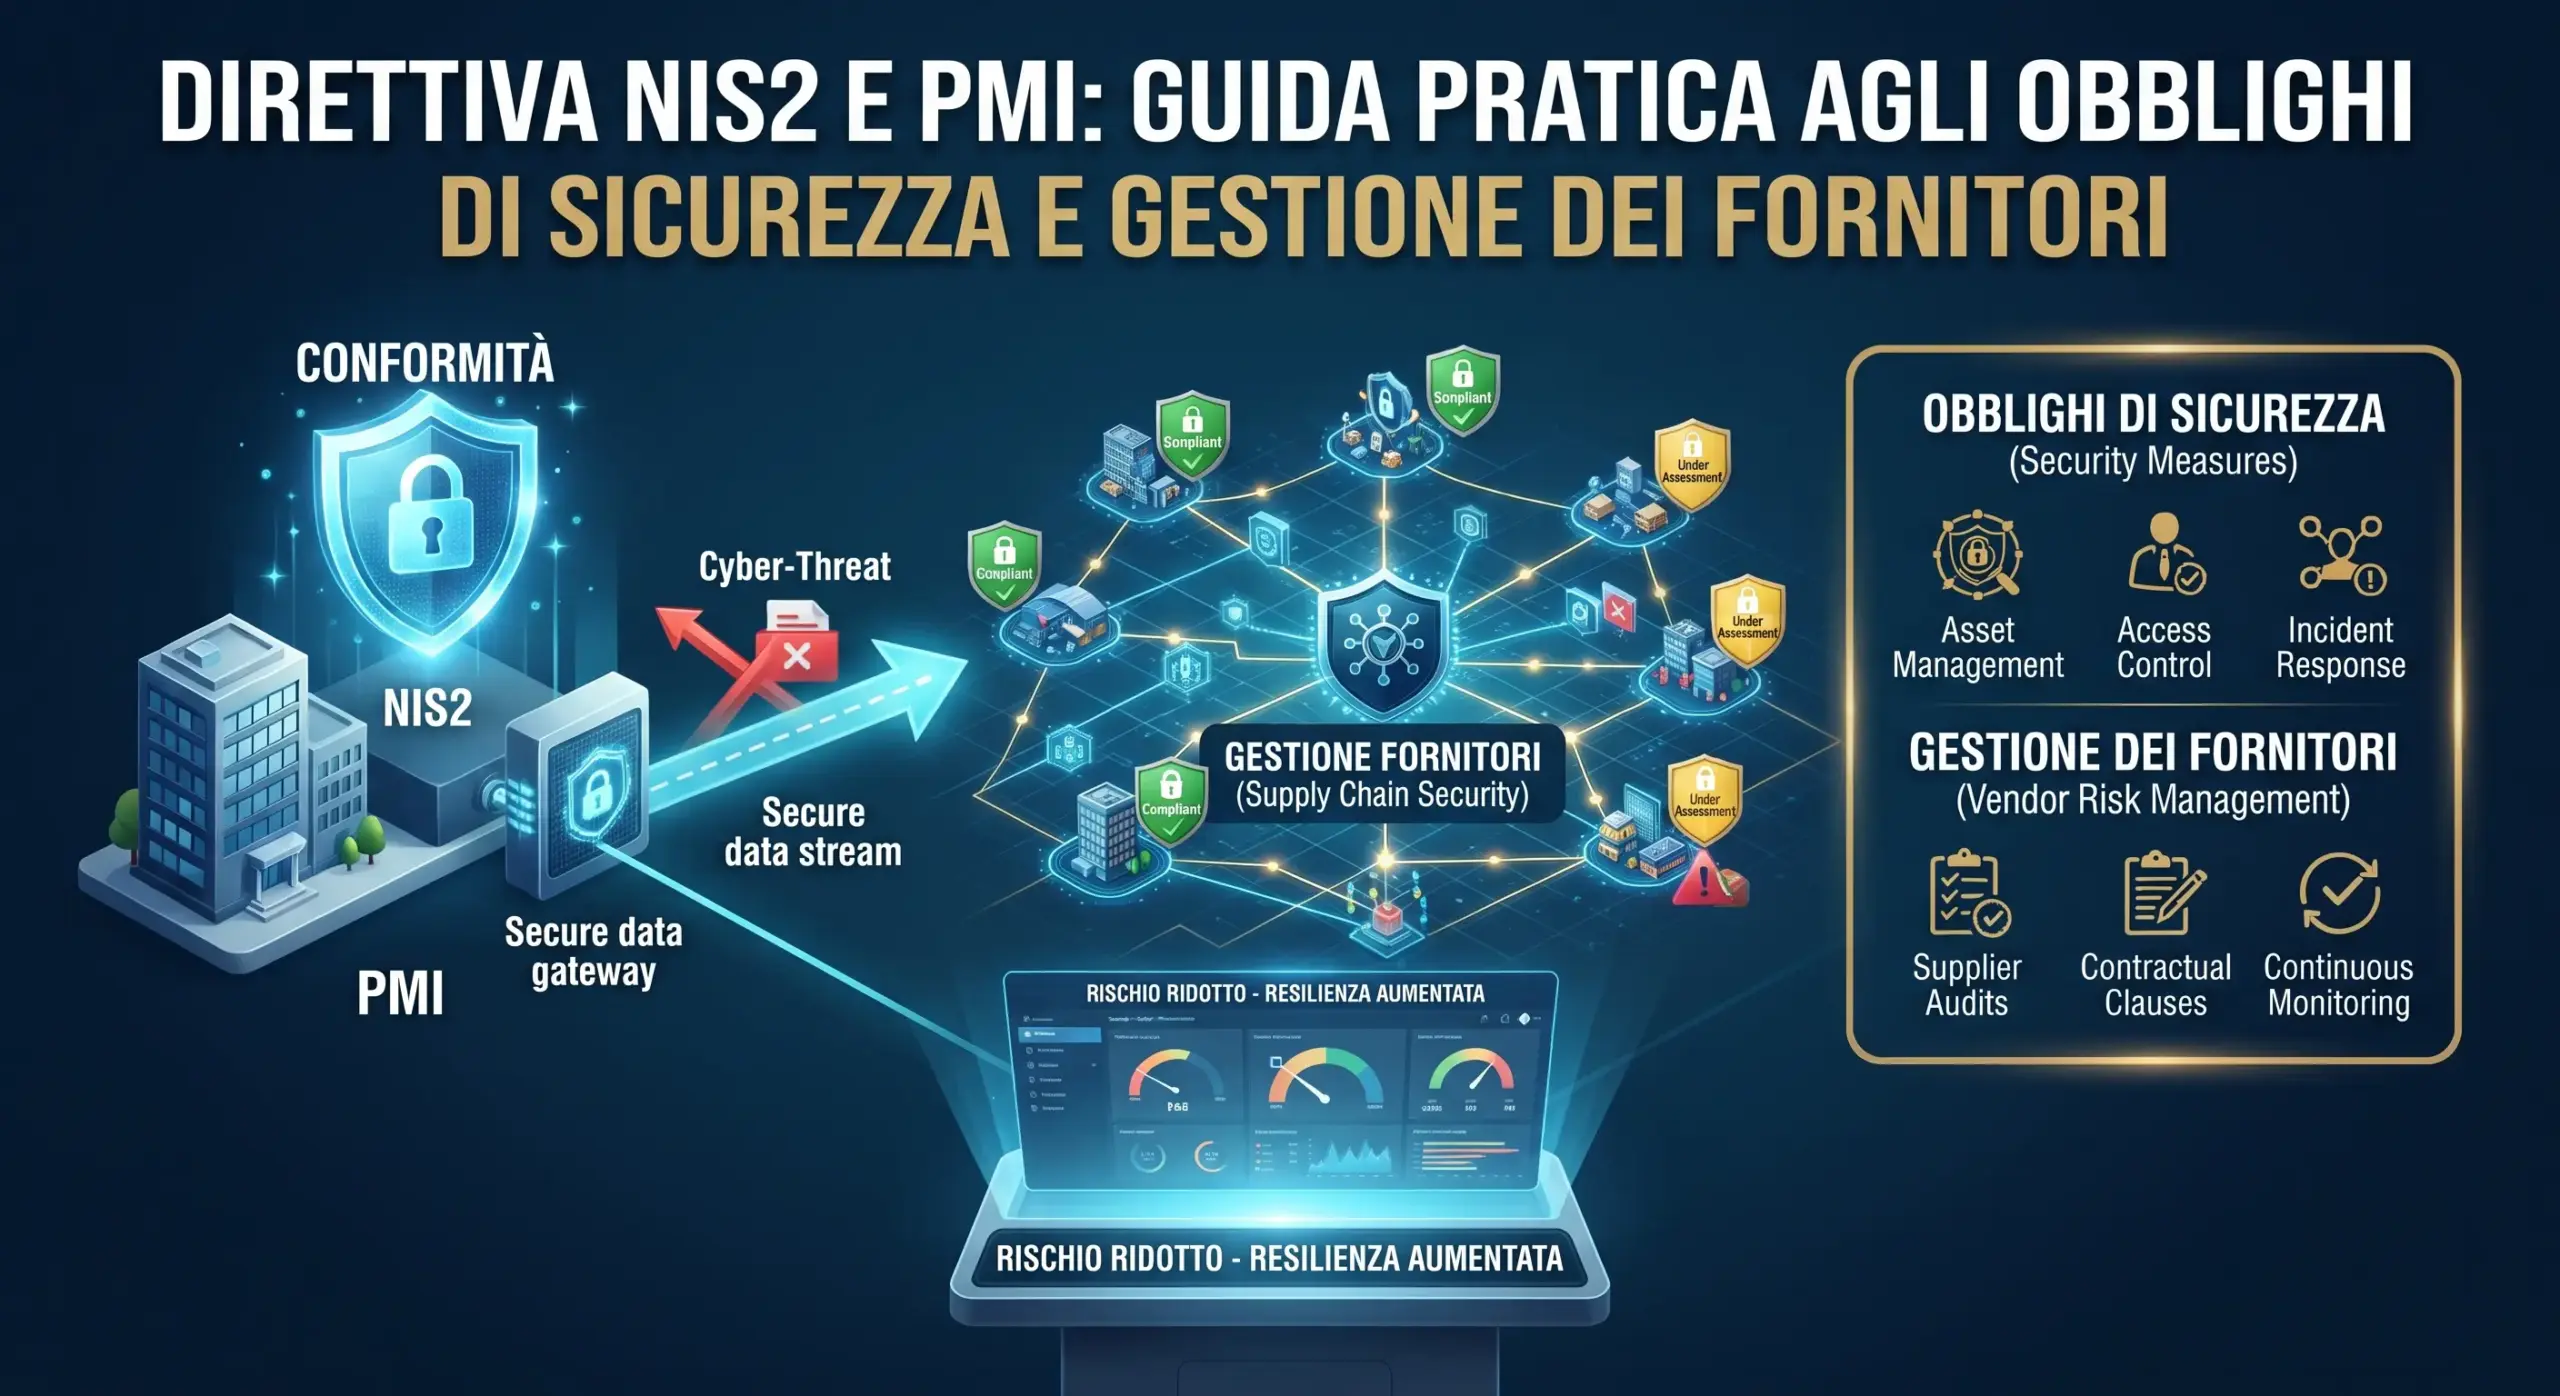
L’evoluzione delle normative europee sulla sicurezza informatica ha spostato radicalmente il baricentro delle responsabilità aziendali. Con l’entrata in vigore e l’implementazione della direttiva NIS2 (Network and Information Systems Security Directive), l’Unione Europea ha alzato notevolmente l’asticella della resilienza digitale.
Sebbene l’attenzione mediatica si concentri spesso sui grandi operatori di servizi essenziali, l’impatto della NIS2 si estende a catena su una vastissima platea di piccole e medie imprese (PMI), fornitori di servizi IT, aziende manifatturiere e filiere produttive strategiche.
In questa guida pratica analizziamo cosa prevede la normativa e come un’azienda può prepararsi senza incorrere in sanzioni o perdere opportunità commerciali.
Che cos’è la NIS2 e perché riguarda anche la tua azienda?
La direttiva NIS2 nasce per uniformare e innalzare il livello di cybersecurity in tutti gli Stati membri dell’Unione Europea, superando i limiti della precedente normativa (NIS1). L’obiettivo è blindare le catene di approvvigionamento digitali: se un’azienda fornitrice subisce un attacco informatico che blocca un’industria o un servizio essenziale, l’intera filiera si interrompe.
Di conseguenza, molte PMI scoprono di essere coinvolte indirettamente perché inserite nella catena di fornitura di soggetti “essenziali” o “importanti”: i grandi committenti richiederanno standard di sicurezza rigorosi e verificabili come prerequisito per continuare a lavorare insieme.
I Pilastri Operativi della Conformità NIS2
Per adeguarsi ai requisiti della normativa, le aziende non possono più limitarsi a installare un antivirus di base, ma devono implementare un approccio strutturato basato su alcuni pilastri fondamentali:
- Gestione del Rischio e Sicurezza dei Sistemi: Mappare l’intera infrastruttura hardware, software e i flussi di dati per identificare le vulnerabilità e mitigare i rischi di interruzione.
- Governance e Responsabilità del Management: La normativa prevede esplicitamente che gli organi di amministrazione e gestione debbano approvare le misure di cybersecurity e seguire percorsi di formazione specifici. Non è più un tema delegabile unicamente al tecnico IT di reparto.
- Notifica degli Incidenti (Incident Response): L’obbligo di segnalare tempestivamente alle autorità competenti eventuali incidenti informatici significativi entro scadenze temporali molto strette (spesso a partire da un pre-allarme entro 24 ore).
- Sicurezza della Catena di Fornitura (Supply Chain Security): Valutare e monitorare i rischi legati ai fornitori di servizi digitali e software terzi utilizzati quotidianamente in azienda.
Come iniziare il percorso di adeguamento in azienda
Adeguarsi alle direttive sulla sicurezza informatica richiede un percorso graduale ma strutturato:
- Effettuare un Assessment Iniziale: Fotografare lo stato attuale della sicurezza informatica aziendale, verificando password, permessi di accesso, sistemi di backup e aggiornamenti dei software. Prima di adeguarsi alla normativa, è fondamentale conoscere lo stato di salute dei propri sistemi aziendali attraverso un audit di sicurezza e vulnerability assessment mirato.
- Redigere Policy Interne Semplici: Scrivere regole chiare per i dipendenti (es. gestione dei dispositivi mobili, uso delle credenziali, blocco delle postazioni).
- Pianificare la Formazione Continua: Sensibilizzare tutto il personale sui rischi di phishing e ingegneria sociale, conservando traccia dei percorsi formativi svolti. La legge richiede la responsabilizzazione del management e del personale, aspetti che possono essere approfonditi seguendo specifici corsi di cybersecurity e conformità NIS2.
Vuoi valutare la conformità della tua azienda o del tuo studio?
Affrontare i requisiti della NIS2 e della protezione dei dati richiede competenze multidisciplinari che uniscono la visione tecnica a quella organizzativa. Se desideri un supporto strutturato per analizzare la posizione della tua struttura o formare il tuo team, affidati alla nostra esperienza ventennale nella consulenza informatica e nella compliance.
👉 Contattaci direttamente per parlare con un nostro esperto e richiedere una valutazione personalizzata.