Negli ultimi anni, la trasformazione digitale ha radicalmente cambiato il modo in cui le piccole e medie imprese, gli studi professionali e gli enti operano sul mercato. L’adozione del cloud, lo smart working diffuso e l’interconnessione dei dispositivi hanno portato enormi vantaggi in termini di flessibilità e produttività, ma hanno anche ampliato in modo esponenziale la cosiddetta “superficie d’attacco”.
Oggi, un cyberattacco non colpisce più soltanto le grandi multinazionali con ingenti capitali, ma prende di mira soprattutto le PMI, spesso considerate bersagli più vulnerabili a causa di difese perimetrali meno strutturate. In questo scenario, sperare che la propria rete sia sicura solo perché “non è mai successo nulla” è una scommessa pericolosa che può costare cara in termini economici, reputazionali e legali (specialmente alla luce delle normative vigenti come il GDPR e la direttiva NIS2).
L’unico modo per prevenire le violazioni è passare da un approccio difensivo passivo a una strategia proattiva: l’esecuzione regolare di un Audit di Sicurezza e di un Vulnerability Assessment.
Cos’è un Audit di Sicurezza Informatica?
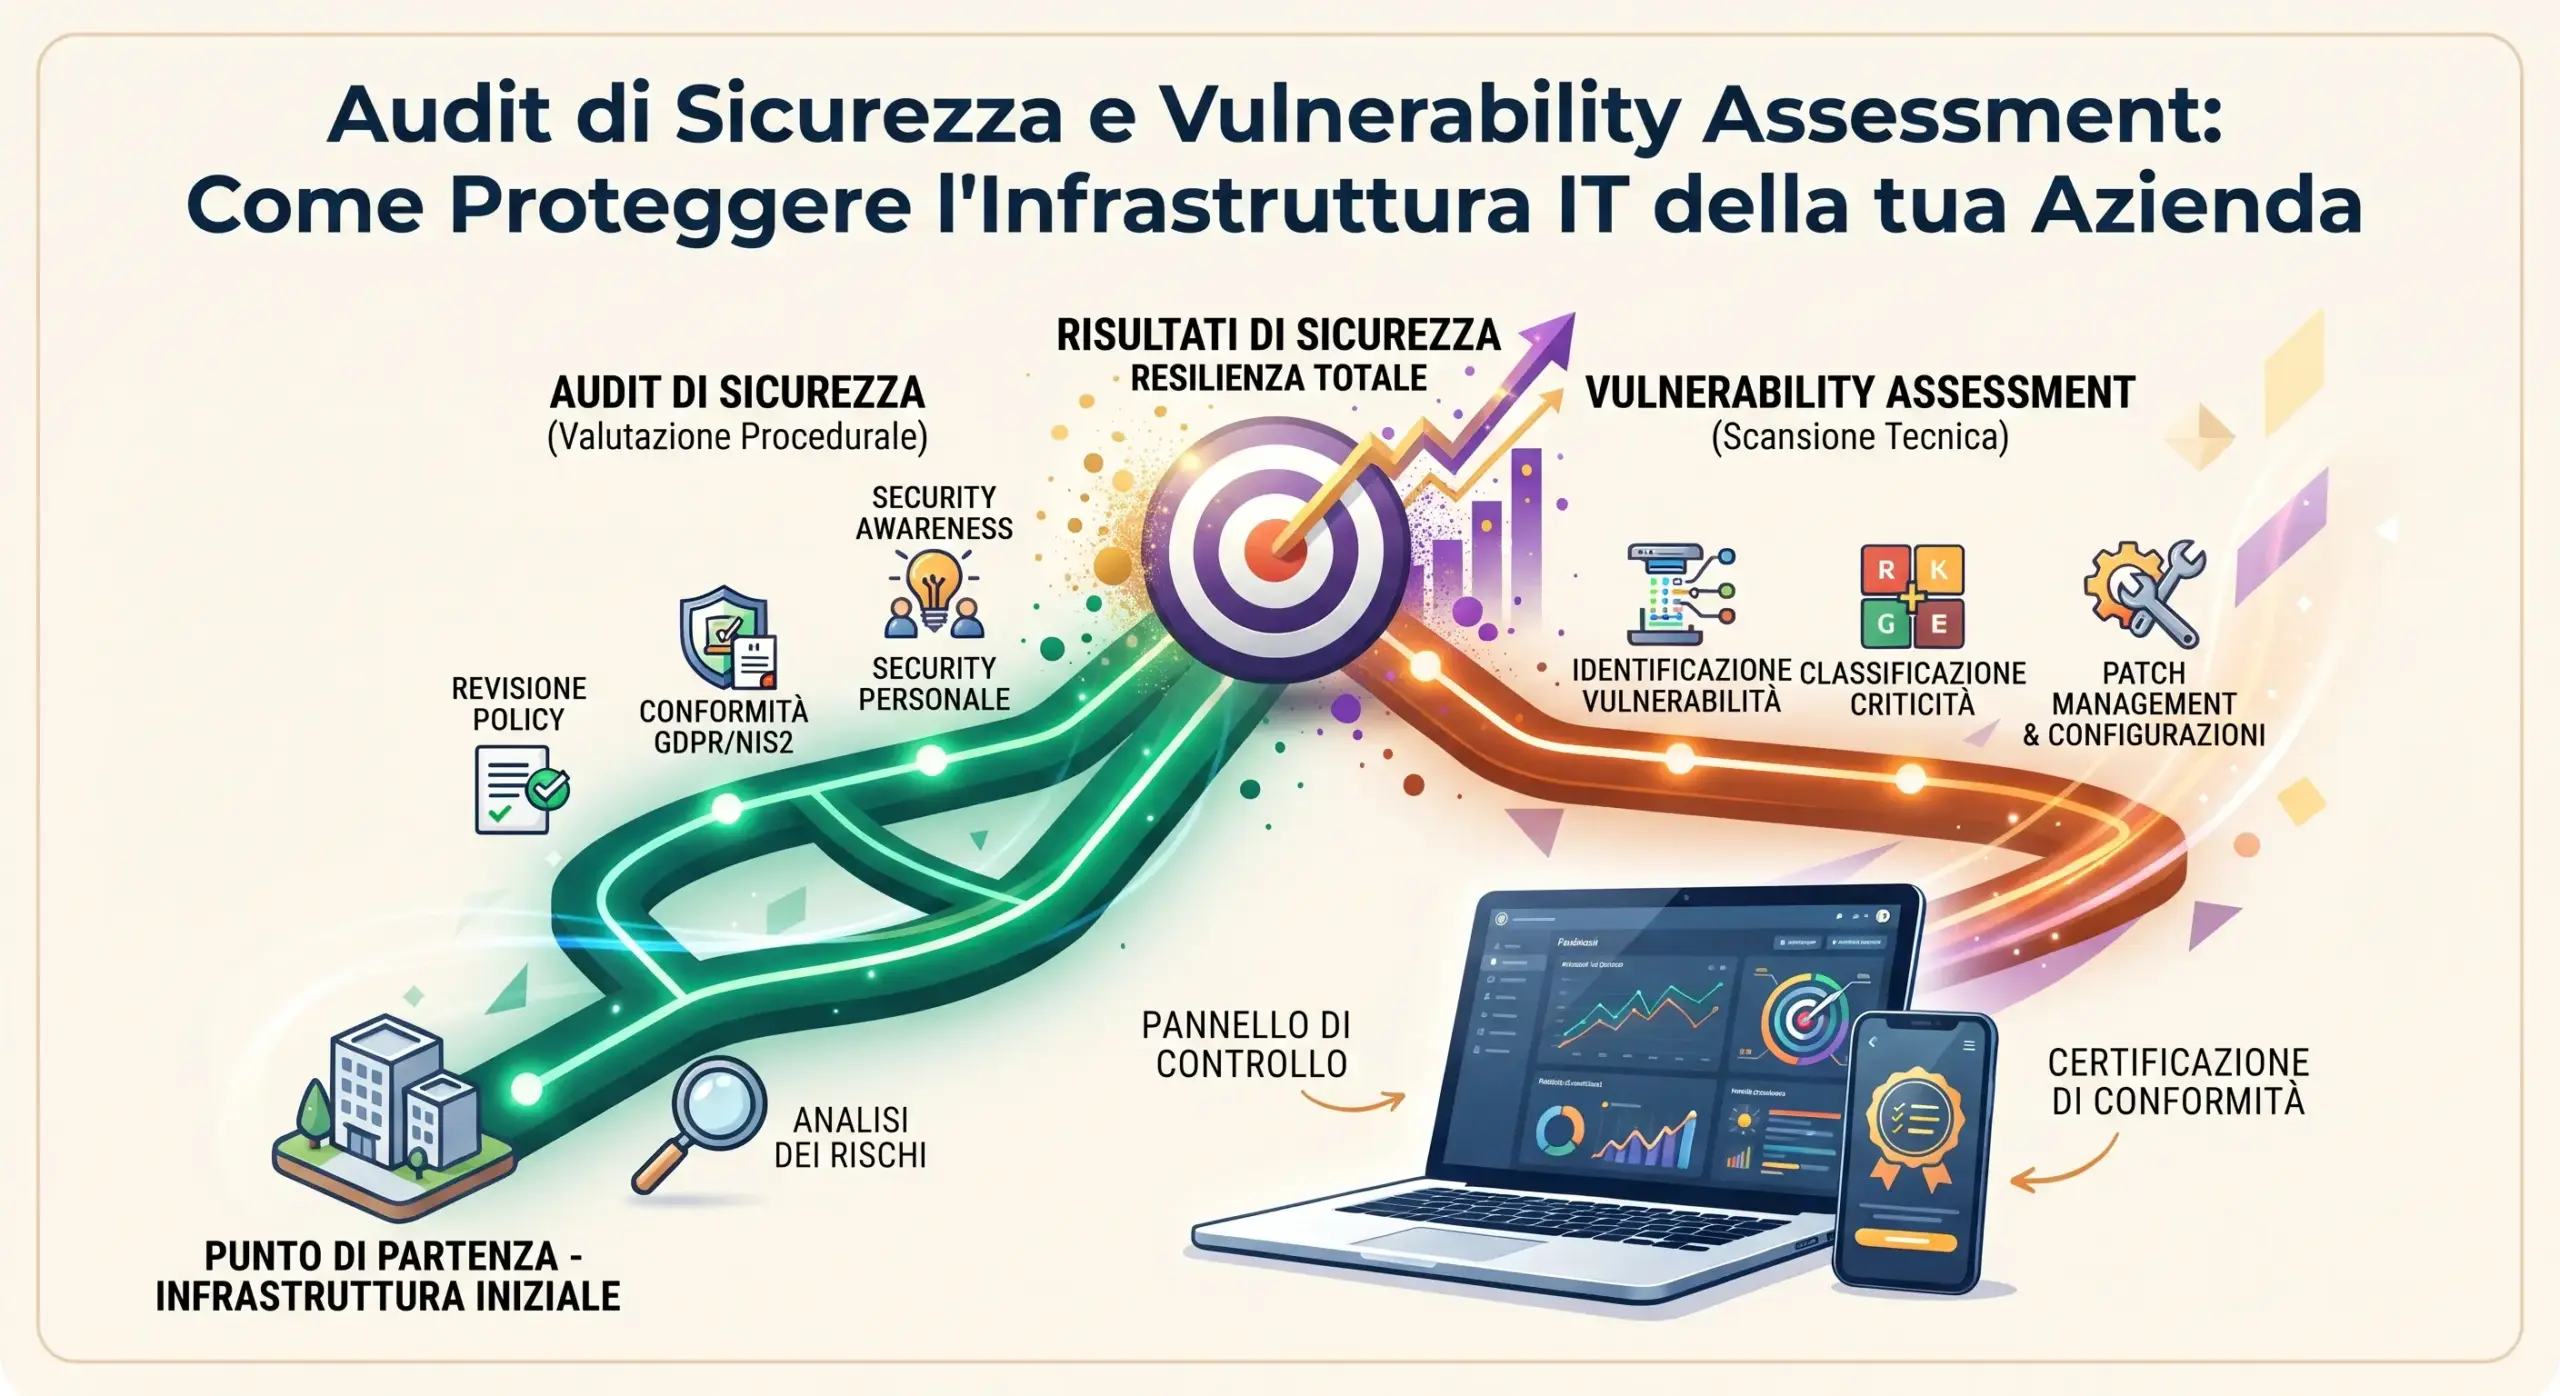
Un audit di sicurezza è un’analisi sistematica e approfondita dell’intera infrastruttura IT di un’organizzazione. Non si limita a esaminare gli aspetti tecnologici (come firewall, server e postazioni di lavoro), ma valuta l’intero ecosistema aziendale, includendo:
- Le procedure operative: Come vengono gestite le password, i backup e gli accessi ai dati sensibili? Tra le contromisure fondamentali che emergono da un’analisi dei rischi c’è l’implementazione di una strategia di backup 3-2-1 immutabile per prevenire la perdita dei dati.
- La conformità normativa: L’azienda rispetta gli standard imposti dal GDPR in materia di protezione dei dati personali?
- La consapevolezza del personale (Security Awareness): I dipendenti sono in grado di riconoscere un tentativo di phishing o un’email fraudolenta?
L’obiettivo dell’audit non è trovare un colpevole, ma fotografare lo stato di salute dell’infrastruttura per evidenziare le aree grigie prima che vengano sfruttate da attori malevoli.
Vulnerability Assessment: Scansionare le debolezze tecniche
All’interno di un audit di sicurezza, il Vulnerability Assessment rappresenta la componente tecnica per eccellenza. Si tratta di un processo automatizzato e manuale volto a identificare, quantificare e classificare le vulnerabilità presenti nei sistemi hardware e software dell’azienda.
Attraverso strumenti specialistici di scansione, l’analista verifica:
- Sistemi operativi e software non aggiornati: Molti ransomware sfruttano falle di sicurezza note per le quali esistono già patch correttive che, tuttavia, non sono state installate tempestivamente.
- Configurazioni errate (Misconfigurations): Porte di rete aperte per errore, permessi di condivisione file troppo ampi o credenziali di default mai modificate sui dispositivi di rete (come router e NAS).
- Vulnerabilità nei servizi esposti online: Siti web aziendali, portali e-commerce o server di posta configurati in modo da permettere accessi non autorizzati. Identificare le vulnerabilità tecniche è inoltre un requisito chiave per rispettare gli obblighi imposti dalla direttiva NIS2 per le PMI.
Una volta completata la scansione, viene stilato un report dettagliato che ordina le criticità per livello di gravità (da basso a critico), fornendo agli amministratori di sistema una roadmap precisa su cui intervenire.
Perché le PMI sottovalutano il rischio informatico?
Molti imprenditori tendono a rimandare investimenti o verifiche sulla sicurezza informatica per due falsi miti ricorrenti:
- “Siamo troppo piccoli per interessare agli hacker”: I cyber criminali utilizzano script automatizzati che scandiranno la rete alla ricerca indiscriminata di qualsiasi porta aperta o vulnerabilità nota, indipendentemente dalle dimensioni dell’azienda colpita.
- “Abbiamo già un buon antivirus”: Gli antivirus tradizionali sono strumenti necessari ma non più sufficienti. Un attacco moderno sfrutta tecniche di ingegneria sociale o falle applicative che aggirano facilmente le difese basate unicamente sulle firme dei malware.
I Vantaggi concreti di una verifica periodica
Pianificare controlli di sicurezza periodici (almeno con cadenza annuale o a seguito di modifiche infrastrutturali rilevanti) offre benefici immediati:
- Continuità operativa (Business Continuity): Prevenire blocchi totali dei server significa evitare interruzioni del lavoro e costosi fermi produttivi.
- Protezione della reputazione: Subire un data breach e perdere i dati dei clienti compromette irrimediabilmente la fiducia guadagnata in anni di attività.
- Risparmio economico a lungo termine: Gestire un incidente informatico dopo che si è verificato (tra ripristini d’emergenza, perizie legali e potenziali sanzioni) costa sempre molto di più rispetto a un’attività di prevenzione programmata.
Vuoi verificare lo stato di sicurezza della tua azienda?
Proteggere la rete informatica, i dati dei clienti e la continuità del proprio business richiede competenze specialistiche e un piano di intervento strutturato su misura. Affidarsi a professionisti con un’esperienza consolidata nel settore IT e della cybersecurity dal 2002 è il primo passo fondamentale per dormire sonni tranquilli.
👉 Contattaci direttamente per richiedere un’analisi preliminare o un audit di sicurezza per la tua infrastruttura aziendale.