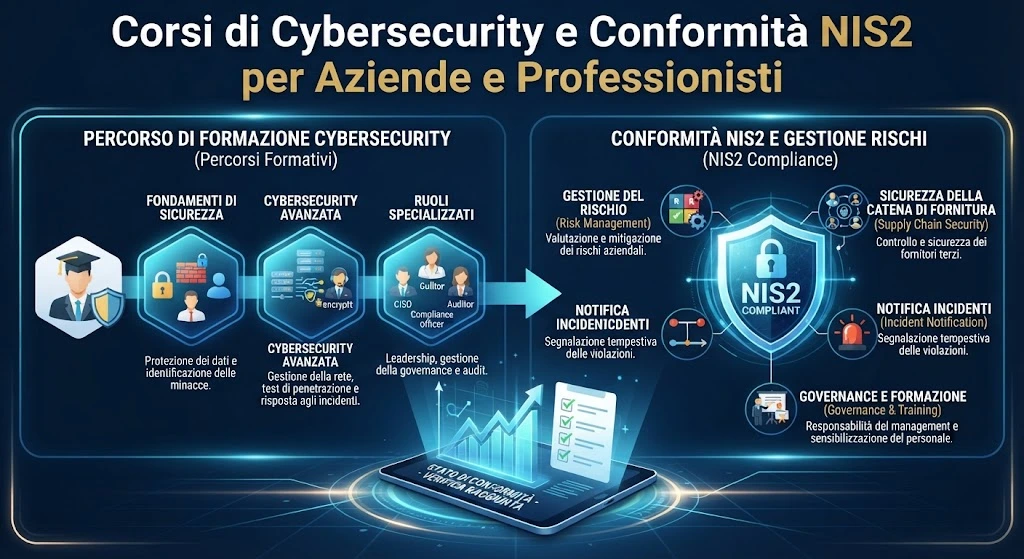
La sicurezza informatica non è più un lusso per grandi multinazionali o istituzioni finanziarie, ma un obbligo operativo, strategico e normativo fondamentale anche per le piccole e medie imprese (PMI), gli studi professionali e le organizzazioni territoriali. Soprattutto con la piena attuazione delle direttive europee sulla sicurezza delle reti e dei sistemi informativi, come la normativa NIS2, la protezione dei dati e la formazione del personale sono diventate priorità non derogabili.
In questa guida analizziamo i migliori percorsi formativi in italiano dedicati alla cybersecurity aziendale e alla conformità normativa, pensati per imprenditori, manager e dipendenti.
Perché la Formazione sulla Cybersecurity è Cruciale Oggi?
La maggior parte delle violazioni informatiche aziendali (come attacchi ransomware, fughe di dati o frodi telematiche) non sfrutta falle tecnologiche complesse, ma fa leva sull’errore umano (es. password deboli, disattenzione di fronte a tentativi di phishing mirato). Investire in corsi di formazione mirati permette di:
- Creare una Barriera Umana: Insegnare a tutto il personale a riconoscere le minacce digitali quotidiane prima che compromettano l’infrastruttura.
- Rispondere agli Standard NIS2 e GDPR: Adempiere agli obblighi di formazione continua del personale imposti dai quadri normativi vigenti ed evitare sanzioni severissime.
- Preservare la Continuità di Business: Proteggere l’operatività aziendale, evitando blocchi della produzione, richieste di riscatto e devastanti danni reputazionali.
I Migliori Corsi di Cybersecurity Consigliati
Nota di trasparenza: All’interno di questa guida potrai trovare link di affiliazione a piattaforme di formazione partner. Se decidi di iscriverti tramite i nostri link, potremmo ricevere una commissione senza alcun costo aggiuntivo per te, supportando la crescita e l’indipendenza di questo portale.
1. Fondamenti di Sicurezza Informatica e Anti-Phishing per Impiegati e Uffici
- A chi è rivolto: Personale amministrativo, dipendenti d’ufficio e chiunque utilizzi quotidianamente un PC o dispositivi aziendali.
- Cosa imparerai: Riconoscimento avanzato delle email di phishing e social engineering, gestione sicura delle credenziali e delle password, buone pratiche in mobilità e smart working, e gestione corretta dei documenti sensibili.
- Punti di forza: Linguaggio accessibile, zero tecnicismi superflui, orientato 100% alla prevenzione pratica sul posto di lavoro.
- Richiedi info Contatti
2. Master in Gestione del Rischio Informatico e Conformità NIS2 per PMI
- A chi è rivolto: Titolari d’azienda, amministratori, responsabili IT e consulenti della sicurezza.
- Cosa imparerai: Come mappare i rischi informatici aziendali, strutturare procedure interne conformi agli standard europei e impostare un piano di risposta agli incidenti (Incident Response) efficace.
- Punti di forza: Taglio manageriale, pratico e mirato ad accompagnare le strutture a norma senza sovrastrutture burocratiche inutili.
- Richiedi info Contatti
Come Integrare la Sicurezza in Azienda?
La formazione del personale è solo il primo passo. Per mettere al sicuro una struttura moderna è necessario agire su tre livelli coordinati:
- Analisi del Rischio: Mappare hardware, software e flussi di dati aziendali per individuare i punti deboli.
- Procedure Operative (SOP): Definire regole chiare condivise con tutti i dipendenti (es. gestione backup, accessi remoti VPN).
- Aggiornamento Periodico: Le minacce informatiche evolvono rapidamente; la formazione deve essere un percorso continuo e non un evento isolato.
Hai bisogno di una consulenza o di un piano formativo su misura?
Se la tua azienda o il tuo studio professionale ha la necessità di strutturare un percorso di adeguamento normativo (GDPR / NIS2) o di formare il personale sul campo, affidati alla nostra esperienza ventennale.
👉 Contattaci direttamente per parlare con un nostro esperto e richiedere una valutazione personalizzata.